Οι επιτήδειοι δεν χρειάζεται πλέον να «χακάρουν» τις τράπεζες, αλλά στοχεύουν απευθείας τους καταθέτες – Πώς η Τεχνητή Νοημοσύνη αλλάζει το οικονομικό έγκλημα και τι δείχνουν τα στοιχεία για την Ελλάδα
Δεν χρειάζεται πλέον κάποιος να διεισδύσει στο σύστημα μιας τράπεζας για να αποκτήσει πρόσβαση σε λογαριασμούς καταθετών. Το νέο πεδίο μάχης είναι το ίδιο το φυσικό πρόσωπο που αποτελεί ευκολότερο στόχο μέσα από την Τεχνητή Νοημοσύνη και δίνει στους απατεώνες ένα πολύ ισχυρότερο όπλο: με ένα τηλεφώνημα, ένα μήνυμα ή ακόμη και μια φωνή συγγενικού προσώπου, πολύ πιο πειστικά από ό,τι στο παρελθόν, η προσέγγιση είναι απλή.
Δείγμα φωνής
Το φαινόμενο έχει πλέον περάσει και στην Ελλάδα. Τον Σεπτέμβριο του 2026 η Ελληνική Αστυνομία εξάρθρωσε εγκληματική οργάνωση που χρησιμοποιούσε εργαλεία ΑΙ για να κλωνοποιεί τη φωνή συγγενικού προσώπου των θυμάτων. Οι απατεώνες έπαιρναν πρώτα δείγμα της φωνής και στη συνέχεια τηλεφωνούσαν στο θύμα αναπαράγοντας τη φωνή του συγγενή ώστε να τον πείσουν να ακολουθήσει τις οδηγίες τους.
Η υπόθεση αυτή δείχνει τη μετάβαση από το κλασικό phishing σε ένα πολύ πιο εξελιγμένο μοντέλο social engineering: ο απατεώνας δεν προσπαθεί απλώς να κλέψει έναν κωδικό, αλλά να χειραγωγήσει το θύμα ώστε να πιστέψει ότι επικοινωνεί με έναν άνθρωπο που γνωρίζει ή με έναν αξιόπιστο οργανισμό.
Την ίδια στιγμή το οικονομικό έγκλημα διεθνοποιείται ολοένα και περισσότερο και ασφαλώς η Τεχνητή Νοημοσύνη συμβάλλει προς αυτή την κατεύθυνση.
Μια νέα αρχή καταπολέμησης του ξεπλύματος του μαύρου χρήματος, η AMLA, αναλαμβάνει δράση δίνοντας οδηγίες για τη χρήση της AI σε όλον τον ευρωπαϊκό πιστωτικό χώρο.
Τα μεγάλα μεγέθη τραπεζών πιο δύσκολα ελέγχουν τις παραβατικές συμπεριφορές, λένε εκπρόσωποί τους, καθώς λειτουργούν σε πολλές χώρες ή και ηπείρους με διαφορετική νομοθεσία και αλλιώτικο τρόπο αντιμετώπισης. Τι πρέπει να κάνουν: να εντοπίσουν μέσα από την Τεχνητή Νοημοσύνη τις διαφορετικές συμπεριφορές και εντέλει να τις προτεραιοποιήσουν.
Πάρα πολύ συχνά, πάντως, το έγκλημα τρέχει νωρίτερα από τον πιστωτικό χώρο.
Η Ελληνική Αστυνομία εξιχνίασε τον Απρίλιο υπόθεση όπου 28 άτομα ταυτοποιήθηκαν ως μέλη οργάνωσης που προσποιούνταν υπαλλήλους τραπεζών, λογιστικών γραφείων και δημόσιων φορέων. Με τεχνικές κοινωνικής μηχανικής και phishing αποσπούσαν κωδικούς e-banking, PIN και OTP, αλλά και στοιχεία πρόσβασης σε υπηρεσίες ηλεκτρονικών κυρίως τραπεζών και στη συνέχεια καθοδηγούσαν τα θύματα να μεταφέρουν χρήματα σε λογαριασμούς τρίτων.
Δεν πρόκειται, επομένως, μόνο για «χακάρισμα». Είναι η νέα γενιά τραπεζικής απάτης, όπου η τεχνολογία χρησιμοποιείται για να παρακαμφθούν οι τεχνολογικές άμυνες της τράπεζας μέσω του ανθρώπου.
Τα μεγέθη
Τα τελευταία πλήρη επίσημα ελληνικά στοιχεία της Τράπεζας της Ελλάδος αφορούν το 2025, καθώς τα στοιχεία για τις απάτες με κάρτες υποβάλλονται ανά εξάμηνο και τα νεότερα στοιχεία του 2026 δεν έχουν ακόμη δημοσιευτεί ως πλήρης ετήσια εικόνα.
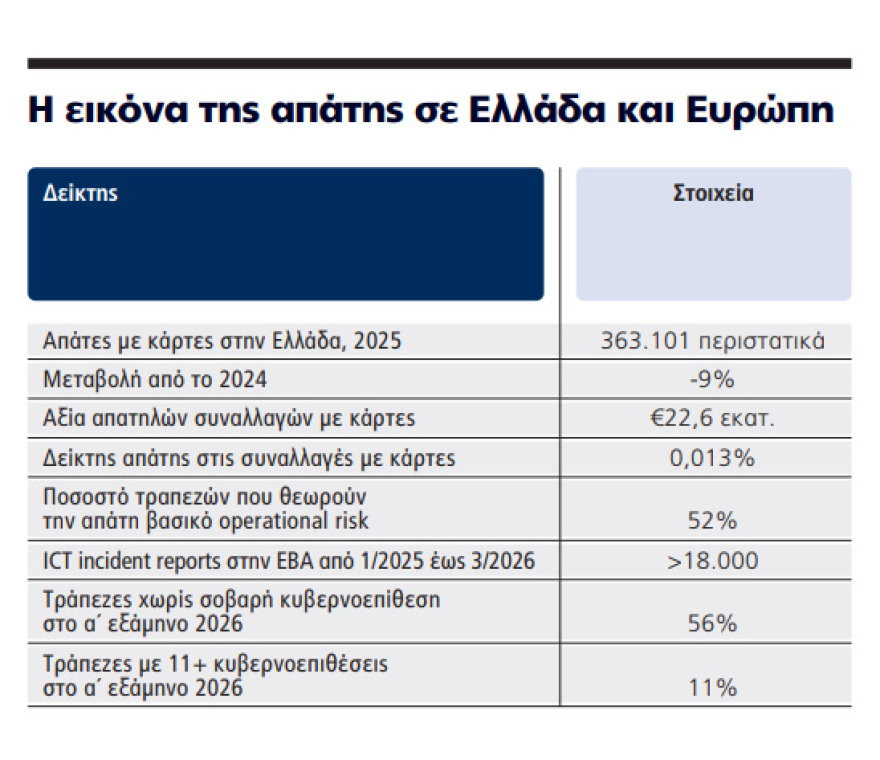
Το 2025 καταγράφηκαν 363.101 περιστατικά απάτης με κάρτες, 9% λιγότερα από τα 398.723 του 2024. Η αξία όμως των απατηλών συναλλαγών παρέμεινε στα 22,6 εκατ. ευρώ, σχεδόν αμετάβλητη από το 2024. Ο δείκτης απάτης υποχώρησε στο 0,013% του αριθμού των συναλλαγών, δηλαδή περίπου μία απατηλή συναλλαγή ανά 7.600 συναλλαγές.
Η εικόνα αυτή είναι σημαντική: οι τράπεζες φαίνεται να περιορίζουν τη συχνότητα των περιστατικών, αλλά οι απατεώνες εξακολουθούν να βρίσκουν τρόπους να αποσπούν σημαντικά ποσά.
Και η ευρωπαϊκή εικόνα δείχνει προς την ίδια κατεύθυνση. Η EBA χαρακτηρίζει την απάτη έναν από τους σημαντικότερους παράγοντες λειτουργικού κινδύνου των τραπεζών. Στην έρευνά της για το 2026, οι παραπλανητικές ενέργειες συγκέντρωσαν 52% των απαντήσεων ως βασικό παράγοντα λειτουργικού κινδύνου, με τους βασικούς μηχανισμούς να είναι η κλοπή ή παραβίαση κωδικών πελατών, το social engineering και οι online/cyber απάτες.
O κίνδυνος
Η ΑΙ δεν αποτελεί απειλή μόνο επειδή βοηθά κάποιον να μιμηθεί τη φωνή ενός πελάτη ή τραπεζικού υπαλλήλου. Τα νέα μεγάλα μοντέλα Τεχνητής Νοημοσύνης μπορούν να εντοπίζουν ευπάθειες σε λογισμικό και συστήματα πολύ ταχύτερα.
Η EBA προειδοποιεί ότι τα frontier AI models, με τις αυξημένες δυνατότητές τους να εντοπίζουν και να εκμεταλλεύονται ευπάθειες, αυξάνουν τον κυβερνοκίνδυνο για τις τράπεζες. Τον Ιούλιο μάλιστα οι ευρωπαϊκές εποπτικές αρχές στήριξαν την προειδοποίηση του ESRB για τους συστημικούς κινδύνους από τις επιθέσεις που μπορούν να ενισχυθούν από τέτοια μοντέλα.
Τα στοιχεία του DORA (ευρωπαϊκός κανονισμός για την ψηφιακή επιχειρησιακή ανθεκτικότητα του χρηματοπιστωτικού τομέα) δείχνουν το μέγεθος της απειλής: από την έναρξη της υποχρεωτικής αναφοράς περιστατικών τον Ιανουάριο του 2025 έως τον Μάρτιο του 2026 είχαν υποβληθεί στην EBA πάνω από 18.000 αναφορές. Στις τράπεζες, μεταξύ των συχνότερων κυβερνοτεχνικών ήταν οι DDoS επιθέσεις, η κλοπή ταυτότητας και η εξαγωγή ή αλλοίωση δεδομένων.
Παράλληλα, οι ευρωπαϊκές τράπεζες ανέφεραν περίπου 3,9 εκατομμύρια χαμένα περιστατικά λειτουργικού κινδύνου το 2025, αυξημένα κατά 25%, ενώ οι συνολικές υλοποιημένες ζημιές έφτασαν τα 15,2 δισ.
Η απάντηση των τραπεζών
Η απάντηση πλέον δεν περιορίζεται στην ενίσχυση των antivirus και των firewalls. Με το DORA, που εφαρμόζεται από τον Ιανουάριο του 2025, οι τράπεζες υποχρεούνται σε αυστηρότερο πλαίσιο διαχείρισης ICT κινδύνων, αναφοράς σημαντικών περιστατικών, δοκιμών ψηφιακής ανθεκτικότητας και ελέγχου των τρίτων παρόχων τεχνολογίας.
Η EBA αναφέρει ότι το 56% των τραπεζών που συμμετείχαν στην έρευνα δεν αντιμετώπισε στο α’ εξάμηνο του 2026 κυβερνοεπίθεση που να είχε ή θα μπορούσε να έχει οδηγήσει σε μείζον ICT incident, έναντι 49% στο β’ εξάμηνο του 2025. Από την άλλη πλευρά, 11% των τραπεζών δέχθηκε 11 ή περισσότερες επιθέσεις στο ίδιο εξάμηνο, έναντι 7% προηγουμένως.
Στην Ελλάδα, η αντίδραση είναι πλέον πιο συλλογική. Τον Σεπτέμβριο τέθηκε σε λειτουργία ο Εθνικός Κατάλογος Αποκλεισμού Κακόβουλων Ιστοτόπων, ο οποίος στις 16 Σεπτεμβρίου περιλάμβανε ήδη 87 ενεργές καταχωρήσεις domains και IP που συνδέονται με phishing, social engineering και άλλες μορφές ηλεκτρονικής απάτης.
Για να παρέχουμε την καλύτερη εμπειρία, χρησιμοποιούμε τεχνολογίες όπως cookies για την αποθήκευση ή/και την πρόσβαση σε πληροφορίες συσκευών. Η συγκατάθεση για τις εν λόγω τεχνολογίες θα μας επιτρέψει να επεξεργαστούμε δεδομένα προσωπικού χαρακτήρα, όπως συμπεριφορά περιήγησης ή μοναδικά αναγνωριστικά σε αυτόν τον ιστότοπο. Η μη συγκατάθεση ή η ανάκληση της συγκατάθεσης, μπορεί να επηρεάσει αρνητικά ορισμένες λειτουργίες και δυνατότητες.